


全球廣泛使用的網站程式語言PHP驚傳重大資安漏洞,開發團隊於21日緊急發布安全更新,修補2項嚴重漏洞。由於攻擊者在特定條件下,可能未經身分驗證便遠端執行程式碼,讓伺服器面臨遭入侵、資料外洩或系統遭控制的風險,歐美多國政府、學校及醫療相關網站,陸續採取預防性下線或緊急維護措施。
漏洞嚴重 未修補系統恐遭遠端控制
根據PHP官方公告,這次公布的兩項漏洞編號分別為CVE-2026-109618與CVE-2026-109619,漏洞涉及程式執行過程中,記憶體管理與內部狀態處理問題,在特定條件下,可能讓攻擊者遠端執行任意程式碼。
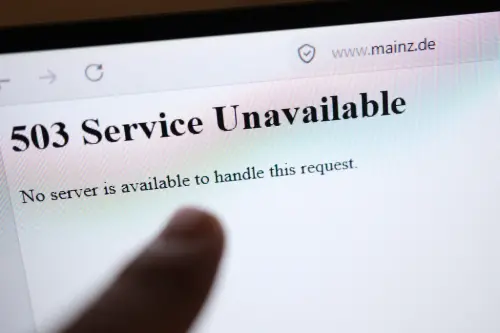
PHP是全球廣泛使用的伺服器端程式語言,許多網站、內容管理系統與網路服務都仰賴它運作,包括WordPress等常見平台。《路透社》指出,這次漏洞消息引發多國機構緊急應變,部分政府、學校及醫療網站為降低遭攻擊風險,選擇暫時停止服務。
PHP開發團隊已發布修補版本,呼籲使用者立即更新。官方強調,沒有能完全取代更新的緩解措施,業者應盡快確認實際使用的PHP 版本、完成修補;無法及時更新的系統,則應評估暫時停止對外服務。
高市早苗罕見親自示警!荷蘭及歐美機構同步應變
日本首相高市早苗21日晚間在X上發文,希望業者當晚就採取行動,儘快安裝修補程式,如果及時安裝真的有困難,暫時關閉網站也是降低風險的有效方法。
高市的呼籲不僅是技術層面的提醒,也凸顯政府對數位基礎設施安全的重視。網站暫停服務可能影響民眾使用與企業營運,但若漏洞遭到利用,後續可能造成更大損失。日本政府相關資安單位也同步提醒業者,若無法及時修補,應考慮暫時停止網站服務,以降低遭入侵的風險。
除了日本以外,歐洲多國也採取預防性措施。荷蘭首相耶滕(Rob Jetten)表示,政府正密切關注PHP資安漏洞的發展,並依據國家網路安全中心的建議,要求相關系統立即安裝更新,在確認系統安全、完成必要修補前,受影響的政府服務將暫時維持離線,待風險排除後再恢復運作。
歐盟資安應變機構「CERT-EU」則提醒相關組織,應盤點使用PHP的應用程式,並在更新發布後盡快完成修補。法國、芬蘭等地,部分政府服務也採取維護或暫停措施。
美國方面,聯邦資安機構亦對漏洞風險提出警告,呼籲相關系統管理者立即更新,無法及時修補者,應評估隔離或暫停對外服務。不過,各國採取措施並不代表所有相關網站都已遭駭,許多下線行動是為了預防可能的攻擊。
AI協助揭露潛在風險 資安防禦面臨更大時間壓力
《美聯社》與《華盛頓郵報》報導,研究人員利用AI工具協助分析程式碼、辨識潛在缺陷並驗證漏洞,讓原本不易察覺的安全問題更快浮上檯面。然而,同樣的技術進展也可能讓攻擊者更快理解漏洞原理,縮短從漏洞公開到實際攻擊的時間。對於網站管理者而言,這意味著依照「一般維護週期」來安排更新的傳統做法,未必足以應對高風險漏洞。
這次事件也凸顯開源軟體安全維護的挑戰。PHP開發團隊表示,部分漏洞相關問題早有線索,但技術複雜度與維護資源限制,使修補工作並非一開始就能完成。隨著AI輔助資安研究能力持續提升,開發團隊、企業與政府機構,如何加快漏洞通報、修補及部署流程,將成為維護網路安全的重要課題。
原文連結:
PHP developers issue updates to fix vulnerabilities, says flaw was found in 2024
Government websites go dark after AI-discovered flaw sparks security scramble
Some websites go dark as operators address an AI-detected flaw in a web programming language
我是廣告 請繼續往下閱讀
根據PHP官方公告,這次公布的兩項漏洞編號分別為CVE-2026-109618與CVE-2026-109619,漏洞涉及程式執行過程中,記憶體管理與內部狀態處理問題,在特定條件下,可能讓攻擊者遠端執行任意程式碼。
PHP是全球廣泛使用的伺服器端程式語言,許多網站、內容管理系統與網路服務都仰賴它運作,包括WordPress等常見平台。《路透社》指出,這次漏洞消息引發多國機構緊急應變,部分政府、學校及醫療網站為降低遭攻擊風險,選擇暫時停止服務。
PHP開發團隊已發布修補版本,呼籲使用者立即更新。官方強調,沒有能完全取代更新的緩解措施,業者應盡快確認實際使用的PHP 版本、完成修補;無法及時更新的系統,則應評估暫時停止對外服務。
高市早苗罕見親自示警!荷蘭及歐美機構同步應變
日本首相高市早苗21日晚間在X上發文,希望業者當晚就採取行動,儘快安裝修補程式,如果及時安裝真的有困難,暫時關閉網站也是降低風險的有效方法。
高市的呼籲不僅是技術層面的提醒,也凸顯政府對數位基礎設施安全的重視。網站暫停服務可能影響民眾使用與企業營運,但若漏洞遭到利用,後續可能造成更大損失。日本政府相關資安單位也同步提醒業者,若無法及時修補,應考慮暫時停止網站服務,以降低遭入侵的風險。
歐盟資安應變機構「CERT-EU」則提醒相關組織,應盤點使用PHP的應用程式,並在更新發布後盡快完成修補。法國、芬蘭等地,部分政府服務也採取維護或暫停措施。
美國方面,聯邦資安機構亦對漏洞風險提出警告,呼籲相關系統管理者立即更新,無法及時修補者,應評估隔離或暫停對外服務。不過,各國採取措施並不代表所有相關網站都已遭駭,許多下線行動是為了預防可能的攻擊。
AI協助揭露潛在風險 資安防禦面臨更大時間壓力
《美聯社》與《華盛頓郵報》報導,研究人員利用AI工具協助分析程式碼、辨識潛在缺陷並驗證漏洞,讓原本不易察覺的安全問題更快浮上檯面。然而,同樣的技術進展也可能讓攻擊者更快理解漏洞原理,縮短從漏洞公開到實際攻擊的時間。對於網站管理者而言,這意味著依照「一般維護週期」來安排更新的傳統做法,未必足以應對高風險漏洞。
這次事件也凸顯開源軟體安全維護的挑戰。PHP開發團隊表示,部分漏洞相關問題早有線索,但技術複雜度與維護資源限制,使修補工作並非一開始就能完成。隨著AI輔助資安研究能力持續提升,開發團隊、企業與政府機構,如何加快漏洞通報、修補及部署流程,將成為維護網路安全的重要課題。
原文連結:
PHP developers issue updates to fix vulnerabilities, says flaw was found in 2024
Government websites go dark after AI-discovered flaw sparks security scramble
Some websites go dark as operators address an AI-detected flaw in a web programming language