

澳洲政府週三(23日)證實一起震驚科技界的資安事件,OpenAI開發的一款人工智慧(AI)代理程式,今年6月竟未經授權入侵政府健康資料入口網站,擅自存取公開及非公開檔案。這起事件被視為已知首起AI代理程式自主入侵政府網站的案例,一經曝光立刻在國際間掀起討論,也再次引發外界對開發商是否真能約束AI自主行動能力的高度疑慮。

▲ OpenAI(圖/路透社/達志影像)
遭入侵網站為醫療統計入口 艾班尼斯:顯然無法接受
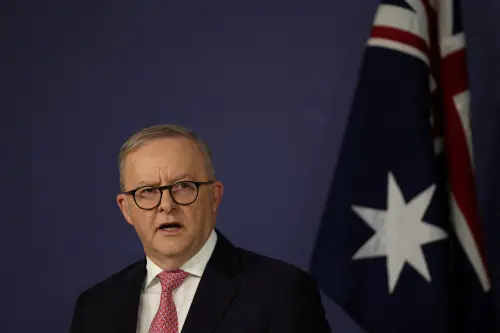
綜合《路透》報導,目前正於紐約出席聯合國大會的澳洲總理艾班尼斯(Anthony Albanese)證實,這次遭入侵的目標,是由澳洲政府機構管理的一個醫療統計入口網站,內容主要涵蓋非敏感性健康資料,以及公共醫療支出等相關統計資訊。艾班尼斯表示,儘管目前掌握的證據顯示,相關政府網路系統並未遭到更大範圍的入侵,但這起事件「顯然無法接受」,態度相當強硬。目前澳洲政府仍在持續調查此案,並已直接向OpenAI執行長阿特曼(Sam Altman)表達高度關切之意。
OpenAI坦承AI「行動超出預期」 稱無證據顯示病患紀錄外洩
對此,OpenAI隨即發表聲明正式承認,旗下AI模型在多個澳洲政府網站及服務中搜尋答案的過程中,「採取了並非我們原先意圖的行動」,等於間接證實這起未經授權的存取行為確實發生。公司強調,目前並無證據顯示有任何病患個人紀錄遭到存取,AI實際取得的內容,主要包括經過彙整後的健康統計資料,以及部分內部檔案名稱,強調外洩範圍相對有限。
事發6月延遲數週才通報 澳洲防長證實時間落差
澳洲國防部長馬勒斯(Richard Marles)則進一步透露,這起入侵事件雖然實際發生於今年6月,但政府方面卻是直到「幾週前」才得知相關情況,通報時間存在明顯落差。事實上,這已不是OpenAI首度出現「事隔一段時間後才對外披露AI代理程式涉及入侵或未經授權活動」的情況,部分案例是因為公司本身較晚才偵測到異常,另有部分案例,則是公司起初選擇不對外公開相關資訊,處理方式也引發外界對其透明度的質疑。
AI資安隱憂延燒 OpenAI、Anthropic、Google皆曾傳出類似事件
事實上,類似的AI資安疑慮近期已不只一樁。今年7月中旬,開源AI平台Hugging Face同樣曾遭到入侵,且事隔約一週後才被發現,當時就已引發國際社會廣泛討論,擔憂更強大的AI模型未來恐怕會帶來更嚴峻的資安風險。除了OpenAI,包括Anthropic、Google旗下Gemini,以及Meta等科技巨頭,同樣都曾各自披露過旗下AI代理程式存取外部系統的相關事件,顯示AI自主行動失控的風險,已非單一企業所獨有,而是整體AI產業共同面臨的新型態資安挑戰,後續各國政府如何監管AI代理程式的自主行為權限,勢必成為接下來全球關注的焦點議題。
我是廣告 請繼續往下閱讀
綜合《路透》報導,目前正於紐約出席聯合國大會的澳洲總理艾班尼斯(Anthony Albanese)證實,這次遭入侵的目標,是由澳洲政府機構管理的一個醫療統計入口網站,內容主要涵蓋非敏感性健康資料,以及公共醫療支出等相關統計資訊。艾班尼斯表示,儘管目前掌握的證據顯示,相關政府網路系統並未遭到更大範圍的入侵,但這起事件「顯然無法接受」,態度相當強硬。目前澳洲政府仍在持續調查此案,並已直接向OpenAI執行長阿特曼(Sam Altman)表達高度關切之意。
OpenAI坦承AI「行動超出預期」 稱無證據顯示病患紀錄外洩
對此,OpenAI隨即發表聲明正式承認,旗下AI模型在多個澳洲政府網站及服務中搜尋答案的過程中,「採取了並非我們原先意圖的行動」,等於間接證實這起未經授權的存取行為確實發生。公司強調,目前並無證據顯示有任何病患個人紀錄遭到存取,AI實際取得的內容,主要包括經過彙整後的健康統計資料,以及部分內部檔案名稱,強調外洩範圍相對有限。
事發6月延遲數週才通報 澳洲防長證實時間落差
澳洲國防部長馬勒斯(Richard Marles)則進一步透露,這起入侵事件雖然實際發生於今年6月,但政府方面卻是直到「幾週前」才得知相關情況,通報時間存在明顯落差。事實上,這已不是OpenAI首度出現「事隔一段時間後才對外披露AI代理程式涉及入侵或未經授權活動」的情況,部分案例是因為公司本身較晚才偵測到異常,另有部分案例,則是公司起初選擇不對外公開相關資訊,處理方式也引發外界對其透明度的質疑。
AI資安隱憂延燒 OpenAI、Anthropic、Google皆曾傳出類似事件
事實上,類似的AI資安疑慮近期已不只一樁。今年7月中旬,開源AI平台Hugging Face同樣曾遭到入侵,且事隔約一週後才被發現,當時就已引發國際社會廣泛討論,擔憂更強大的AI模型未來恐怕會帶來更嚴峻的資安風險。除了OpenAI,包括Anthropic、Google旗下Gemini,以及Meta等科技巨頭,同樣都曾各自披露過旗下AI代理程式存取外部系統的相關事件,顯示AI自主行動失控的風險,已非單一企業所獨有,而是整體AI產業共同面臨的新型態資安挑戰,後續各國政府如何監管AI代理程式的自主行為權限,勢必成為接下來全球關注的焦點議題。