

蘋果推出iOS 27.2.1更新,這次沒有加入新功能,而是針對9項安全漏洞進行修補,蘋果建議iPhone用戶儘速安裝,因iMessage群組聊天存在隱私風險,陌生人可能在未經授權下加入群組、接收對話訊息,就連新加入的成員,也可能看到加入前的聊天紀錄。此外,藍牙、AirPlay也被發現存在安全漏洞,蘋果已透過系統更新修補。
iMessage爆2大漏洞!陌生人恐擅自加入群組偷看訊息
根據蘋果官方安全性公告,這次iOS 27.2.1更新修補的9項安全漏洞中,有2項與iMessage群組聊天有關,可能讓原本應該受到保護的私人對話內容遭到未經授權存取。第一項漏洞涉及iMessage的授權驗證機制。蘋果指出,遠端攻擊者可能利用漏洞,未經適當授權就加入iMessage群組聊天,並接收群組內傳送的訊息。蘋果已透過加強權限驗證修補問題。
另一項漏洞出在群組歷史訊息的存取權限,一般而言,新加入群組的成員不應任意取得加入之前的聊天內容,但這項漏洞卻可能讓新成員讀取過去的對話紀錄。蘋果已移除存在問題的程式碼,避免歷史訊息遭到不當存取。

▲iPhone內建iMessage群組聊天功能爆出安全漏洞,新加入的群組成員可能在未經適當授權下讀取加入前的歷史訊息,蘋果已透過iOS 27.2.1修補。(圖/記者周淑萍攝)
藍牙、AirPlay也有安全漏洞
除了iMessage,這次更新也修補多項與藍牙及AirPlay有關的安全問題,其中,藍牙漏洞可能讓惡意裝置在使用者沒有操作或同意的情況下完成配對,部分漏洞還可能讓附近的攻擊者繞過配對碼嘗試次數限制。另一項藍牙記憶體管理漏洞,則可能導致裝置處理程序的記憶體遭到破壞。
AirPlay同樣存在配對安全風險,攻擊者可能在藍牙訊號範圍內,或與裝置處於相同網路時,繞過配對碼的嘗試次數限制。蘋果iOS 27.2.1適用於iPhone 11及後續機型,也同步發布iPadOS 27.2.1,替相容iPad修補相關漏洞。蘋果提醒,持續將裝置更新至最新版本,是維護個人資料與裝置安全的重要措施,這次涉及群組聊天的存取權限,即使平常沒有遇到訊息異常,也建議用戶儘速完成更新,降低潛在資安風險。
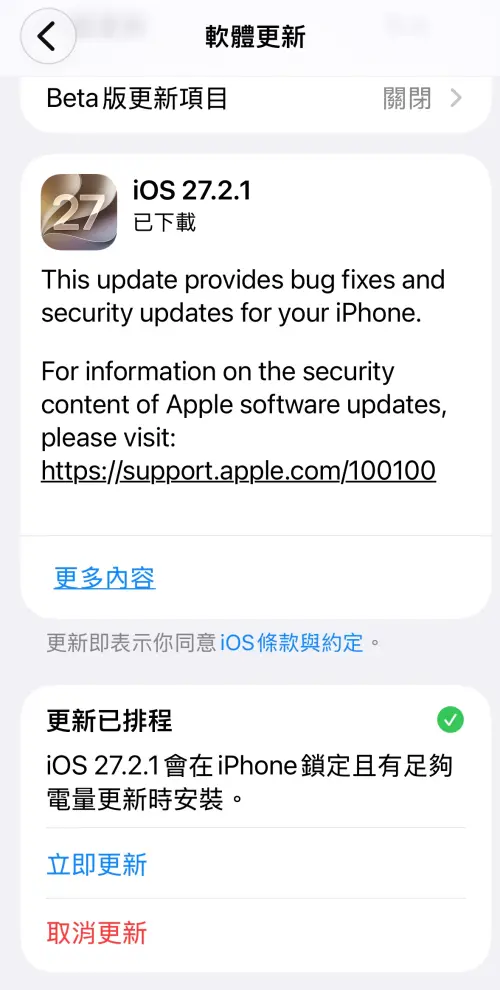
▲蘋果釋出iOS 27.2.1系統更新,主要修補多項安全漏洞,包括iMessage群組訊息、藍牙及AirPlay等問題,建議iPhone用戶儘速下載安裝,降低資安風險。(圖/手機截圖)
我是廣告 請繼續往下閱讀
根據蘋果官方安全性公告,這次iOS 27.2.1更新修補的9項安全漏洞中,有2項與iMessage群組聊天有關,可能讓原本應該受到保護的私人對話內容遭到未經授權存取。第一項漏洞涉及iMessage的授權驗證機制。蘋果指出,遠端攻擊者可能利用漏洞,未經適當授權就加入iMessage群組聊天,並接收群組內傳送的訊息。蘋果已透過加強權限驗證修補問題。
另一項漏洞出在群組歷史訊息的存取權限,一般而言,新加入群組的成員不應任意取得加入之前的聊天內容,但這項漏洞卻可能讓新成員讀取過去的對話紀錄。蘋果已移除存在問題的程式碼,避免歷史訊息遭到不當存取。
除了iMessage,這次更新也修補多項與藍牙及AirPlay有關的安全問題,其中,藍牙漏洞可能讓惡意裝置在使用者沒有操作或同意的情況下完成配對,部分漏洞還可能讓附近的攻擊者繞過配對碼嘗試次數限制。另一項藍牙記憶體管理漏洞,則可能導致裝置處理程序的記憶體遭到破壞。
AirPlay同樣存在配對安全風險,攻擊者可能在藍牙訊號範圍內,或與裝置處於相同網路時,繞過配對碼的嘗試次數限制。蘋果iOS 27.2.1適用於iPhone 11及後續機型,也同步發布iPadOS 27.2.1,替相容iPad修補相關漏洞。蘋果提醒,持續將裝置更新至最新版本,是維護個人資料與裝置安全的重要措施,這次涉及群組聊天的存取權限,即使平常沒有遇到訊息異常,也建議用戶儘速完成更新,降低潛在資安風險。